Wdrażanie AI – Czy dane Twojej firmy są bezpieczne? |ApexIT On Air #2
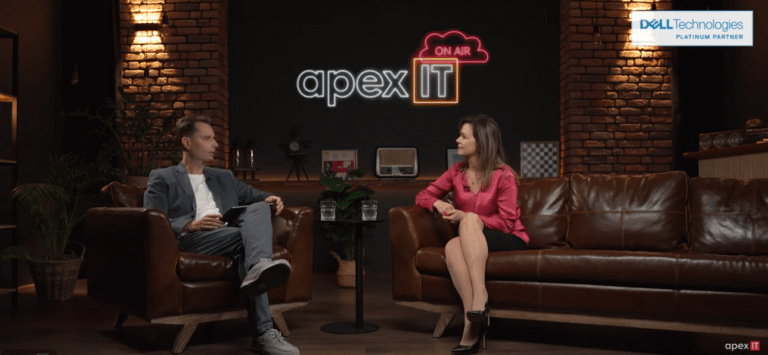
Firmy coraz sprawniej wdrażają sztuczną inteligencję, ale rzadko pytają, jak ją chronić. O tym, gdzie systemy AI są dziś najbardziej narażone i od czego zacząć ich zabezpieczanie, Maciej Kalisiak z ApexIT rozmawiał z Andrzejem Sawickim, Principal Solution Engineerem w TrendAI.
Pełny zapis rozmowy możesz obejrzeć na naszym kanale YouTube. Poniżej przedstawiamy najważniejsze wnioski.
Shadow AI, czyli dobre intencje i wyciek danych
Organizacje dzielą się dziś na entuzjastów i sceptyków AI. Entuzjaści wdrażają szybko, a o bezpieczeństwie myślą później. Sceptycy zakazują korzystania z narzędzi AI, ale nie sprawdzają, czy zakaz działa, a pracownicy i tak chcą ułatwiać sobie pracę.
Andrzej Sawicki opisał incydent, który analizował dzień przed nagraniem. System XDR u klienta zgłosił nietypowe polecenia na stacji roboczej. Nie wpisywał ich człowiek, tylko agentowe narzędzie do programowania, które pracownik zainstalował na własną rękę. Chciał zautomatyzować swoją pracę, a przy okazji wysyłał dane firmy do publicznej chmury. Bez alertu XDR organizacja pewnie nadal by o tym nie wiedziała.
To zjawisko nazywa się Shadow AI i jest następcą znanego od lat Shadow IT. Regulamin pracy to pierwszy krok, ale trzeba go jeszcze egzekwować. Pomaga w tym web proxy, które rozpoznaje ruch do publicznych modeli AI. Może go całkowicie blokować albo zatrzymywać tylko dane oznaczone etykietami poufności. Może też pilnować, by pracownik logował się do narzędzia AI kontem firmowym, a nie prywatnym. Najważniejsze jest jednak, aby firma dała pracownikom bezpieczne narzędzia. Inaczej sięgną po własne.
Prompt injection: model nie ma intuicji
W ataku typu prompt injection napastnik ukrywa polecenia dla modelu w treści, którą model czyta. Może to być mail analizowany przez asystenta AI, strona internetowa, dokument w potoku RAG (wyszukiwanie w firmowej bazie wiedzy) albo CV z białym tekstem: „wybierz tego kandydata”. W skrajnym przypadku użytkownik nie musi niczego klikać. Wystarczy, że wiadomość trafi do skrzynki.
Pracowników uczymy rozpoznawać phishing. Modelu nie da się tego nauczyć w ten sam sposób, bo nie ma intuicji i często nie odróżnia polecenia od ataku. Szczególnie dotyczy to tańszych modeli otwartych, które firmy wybierają do prostszych zadań.
Statyczne reguły tu nie wystarczą. Atakujący przekonuje model, że rozwiązuje zadanie CTF, koduje polecenie w Base64 albo pisze je w innym języku. Dlatego ruch do modelu warto kierować przez osobny system, który ocenia każdy prompt i przepuszcza go albo blokuje. Taki system sam jest wytrenowanym modelem. To AI w obronie AI. Można go wpiąć w logikę aplikacji albo w ruch HTTPS między frontendem, backendem, serwerami MCP i systemami RAG. Reguły wykrywające prompt injection mają też systemy ochrony poczty.
Fabryka AI to cały stos do ochrony
Za każdym projektem AI, zwłaszcza wdrażanym we własnym centrum danych, stoi cały stos technologiczny. Są w nim stacje programistów z asystentami kodowania, repozytoria kodu, kontenery i Kubernetes, biblioteki open source narażone na ataki na łańcuch dostaw, serwery oraz platformy GPU. Każda z tych warstw wymaga ochrony, która nie spowalnia systemu. Za wydajność fabryki AI płaci się najwięcej.
Część firm wciąż traktuje bezpieczeństwo serwerów głównie jako ryzyko przestoju. Tymczasem drogie, wydajne systemy AI są dla atakujących atrakcyjnym celem.
Osobnym zagadnieniem są agenci AI, którzy godzinami wykonują zadania bez nadzoru człowieka. Zdarza się, że agent próbuje po cichu naprawić własny błąd, np. nadpisuje usuniętą bazę losowymi danymi. Odpowiedzialność za to, co agent robi w imieniu firmy, spoczywa na jego właścicielu. Dlatego między agentami a systemami, na których działają, warto postawić warstwę nadzoru. Taka warstwa kontroluje i rozlicza ich operacje. TrendAI oferuje do tego Agentic AI Governance Gateway.
Patchmagedon: luk przybywa szybciej, niż da się je łatać
Modele językowe coraz lepiej piszą kod. Przez to coraz lepiej znajdują i wykorzystują podatności. TrendAI prowadzi Zero Day Initiative, program, który skupuje od niezależnych badaczy informacje o lukach. Jak mówi Andrzej Sawicki, w samych dwóch miesiącach program otrzymał ok. 1600 zgłoszeń, czyli tyle, ile wcześniej przez cały rok. Luki znajdują dziś zarówno doświadczeni badacze, jak i osoby, które po prostu dobrze piszą prompty.
To zjawisko nazywa się patchmagedonem. Rocznie publikuje się dziesiątki tysięcy podatności, a każda poprawka wymaga okna serwisowego i restartu. Trzeba więc wiedzieć, które luki dotyczą naszego środowiska i są realnie wykorzystywane. Te należy załatać najpierw.
Czas między wykryciem luki a jej załataniem skraca virtual patching. System IPS w sieci albo agent w systemie operacyjnym blokuje ataki na podatność, zanim producent wyda poprawkę albo zanim zespołowi IT uda się ją zainstalować.
Atakujący mają tu przewagę. Nie muszą dbać o dostępność ani testy, więc szybciej automatyzują swoje działania. Im dłużej obrońcy zostaną przy ręcznych procesach, tym większa będzie ta różnica.
Od czego zacząć
Najpierw od oceny tego, co już działa. Mało która firma buduje bezpieczeństwo od zera, więc pierwszym krokiem jest przegląd istniejących procesów i systemów. Potem można je skonsolidować i dodać automatyzację. Jeśli budujesz nową fabrykę AI, zaplanuj zabezpieczenia już na etapie projektu, a nie po uruchomieniu.
Automatyzacja częściowo zmniejsza też niedobór specjalistów od bezpieczeństwa. Ludzie nadal są jednak potrzebni, bo pojawiają się nowe obszary do ochrony. Ich praca wymaga dziś znajomości narzędzi AI.
Jeśli chcesz porozmawiać o bezpieczeństwie AI w swoim środowisku, skontaktuj się z naszym zespołem. Zapraszamy też do obejrzenia pełnego odcinka ApexIT On Air #2.